提到泄密,大家第一反应是发送文件、拷贝 U 盘,但是很容易忽略一个高频渠道:复制粘贴。很多人不直接发文件,而是选中文字,Ctrl+C 复制,粘贴到聊天框、文档里面,分段把敏感内容发出去;还有频繁截图,把页面内容截成图片外传,这类行为隐蔽性很强,很容易躲过普通的文件管控。
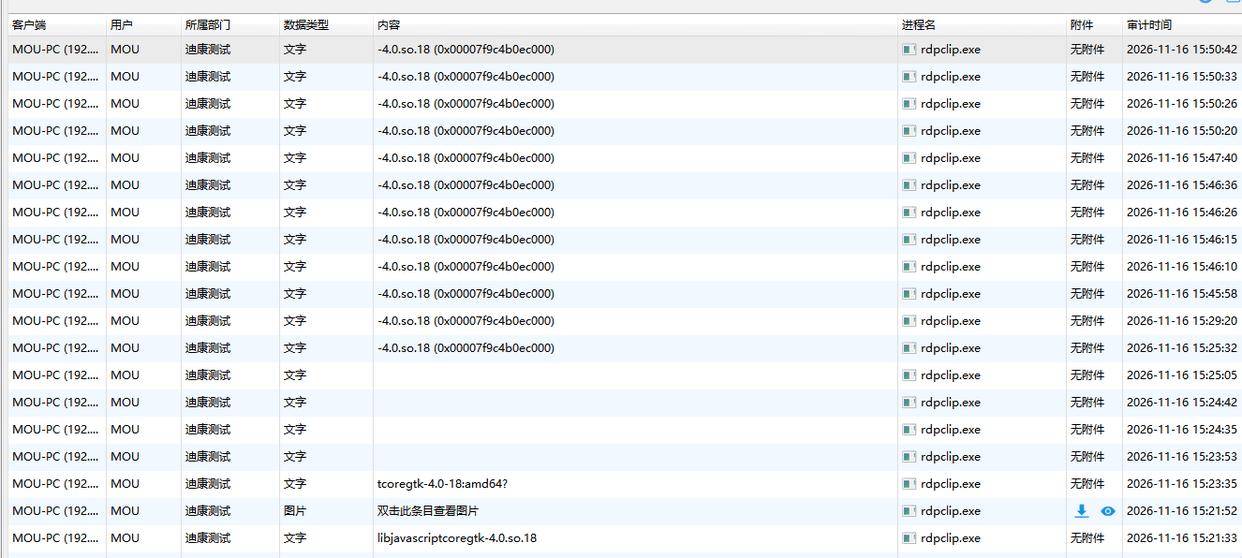
迪康端点安全一体化管理系统的剪切板审计 + 截图审计,专门针对这类行为做记录。开启策略之后,系统可以记录终端的复制粘贴行为,捕捉剪切板内容,同时记录截图动作:什么时候截图、哪个账号、截图对应的窗口,截图文件也可以留存样本。
剪切板审计,不是监控所有日常复制内容,一般可以结合敏感规则,当剪切板里面命中敏感信息的时候,重点记录、触发告警。截图审计会记录截图事件,留存截图样本,后续核查的时候,可以直接查看当时截下来的画面。很多人以为截图之后,没有任何痕迹,实际上截图的时间、操作人、截图内容都可以被留存。
这里要区分清楚:截图审计不是不让截图,很多办公场景需要正常截图沟通。它的价值是区分正常截图和违规截图外传,当出现泄密事件的时候,可以核查有没有人截取敏感页面、敏感文档,通过图片的方式外传。剪切板审计,则针对文字复制外泄的场景,堵住 “拆文件、复制文字外传” 这个漏洞。
评论 (0)
登录后参与评论