11月19日,卡巴斯基研究员 Vladimir Nestor 披露了一个叫 AuditTeam 的勒索团伙,以及它自研的框架 OpsAgent(当前版本 5.2.8)。活动从 2026 年 1 月 5 日就开始了,GitHub 提交历史能佐证,至少持续到 10 月。2 月 21 日,第一个受害者的数据出现在泄露站;3 月 10 日,卡巴斯基在一家香港企业的入侵里第一次看到这套框架。
公开的受害者分布在俄罗斯、意大利、菲律宾、中国香港、塞内加尔、芬兰和中国大陆,泄露站上还列着土耳其、泰国、乌克兰、阿根廷、韩国、日本和西班牙。
勒索信不谈加密,只谈“审计”
索要的是 Audit & Consulting fee,付钱给你一份“漏洞报告”,不付就公开数据。这封信由加密模块投放——等你读到它,文件早就锁上了。
本质还是加密加泄露的双重勒索,只是换了套说法:报警意愿被降低(“我们只是没买这个服务”),谈判桌上还多了层“专业感”。遇到这类文案,先别顺着对方的叙事往下走。
图注:一张看起来很正式的账单,四个角都扣着锁链
220 条清单,一次性清场
专用 killer 模块装上了一个驱动 kvcore.sys,它伪装成北京江民 KV 系列,还带着有效的数字签名。驱动通过过滤端口 \KvCorePortX0 通信,收到 0x1D 加文件名,就把对应进程结束掉。
清单大约 220 条:Defender 的 MsMpEng 和 SecurityHealthService、卡巴的 avp、ESET 的 ekrn、Symantec 的 ccSvcHst、McAfee 的 fcag、FireEye 的 eadrline;Sysmon、Sysmon64、splunkd、wazuh-agent;TeamViewer 全家;VeeamNFSSvc、AcronisAgent、MBAMService;还有 sqlservr、mysqld、mongod、redis-server。
这份名单最狠的地方,是它把“看得见”的东西一起关了:EDR、监控、日志管道、远控、备份、数据库,全在里头。“EDR 有告警就能救”这个前提,被同时拆掉。
图注:钥匙是真的,门也是它自己开的
加密前后都在拆证据
算法是 AES-CBC 或 ChaCha20,按命令行开关选择;每个文件独立密钥(RtlGenRandom),再用 X25519 交换。加密前先停 SQL Server、Oracle、MySQL、PostgreSQL、MongoDB、Redis 和 Veeam;删卷影、清回收站与临时目录;删文件先用随机数据覆写,把取证恢复的路堵上。
C2 挂在 CDN 上,封 IP 没用
C2 地址是从一个公开 GitHub 仓库里取的,读取时还是加密的,该仓库 11 月已经删除。真正的通信走 AWS CloudFront 的子域,共享 CDN,按 IP 封堵基本不可行。新版本植入体取到配置之后,干脆关掉 GitHub 查址逻辑,抗基础设施下线。
工程化程度,不太像“小团伙”
主植入体的功能对标 Cobalt Strike:文件与进程管理、提权、令牌窃取与伪造、键盘记录、截屏、SMB/HTTP/TCP 链式横移;Mimikatz 这类重载荷不入库,按需经命名管道送进 msiexec.exe 这种“祭品进程”执行。loader 一年内换了三代:4 月是 C,6 月变成 .NET 加 APC 队列,9 月是 Rust 进程内执行。代码里还留下 LLM 辅助开发的痕迹。
防线该往哪儿补
冒用国产杀软名义的签名驱动,在企业里几乎没有“这东西不该出现”的直觉。真正的防线在驱动层:开启微软的易受攻击驱动阻止列表(HVCI 与 Driver Blocklist),并且对“没部署江民、却加载了 kvcore.sys”这种情况直接告警。
终端侧能补的是另外两件事:留痕不落在被清的那台机器上,以及备份与卷影分开存放。迪康端点安全一体化管理系统对应的能力主要在两块。
一是全链路行为审计。文件操作、网络访问等多类行为记录互相关联,形成可回溯的行为链条,事后复盘有据可查。
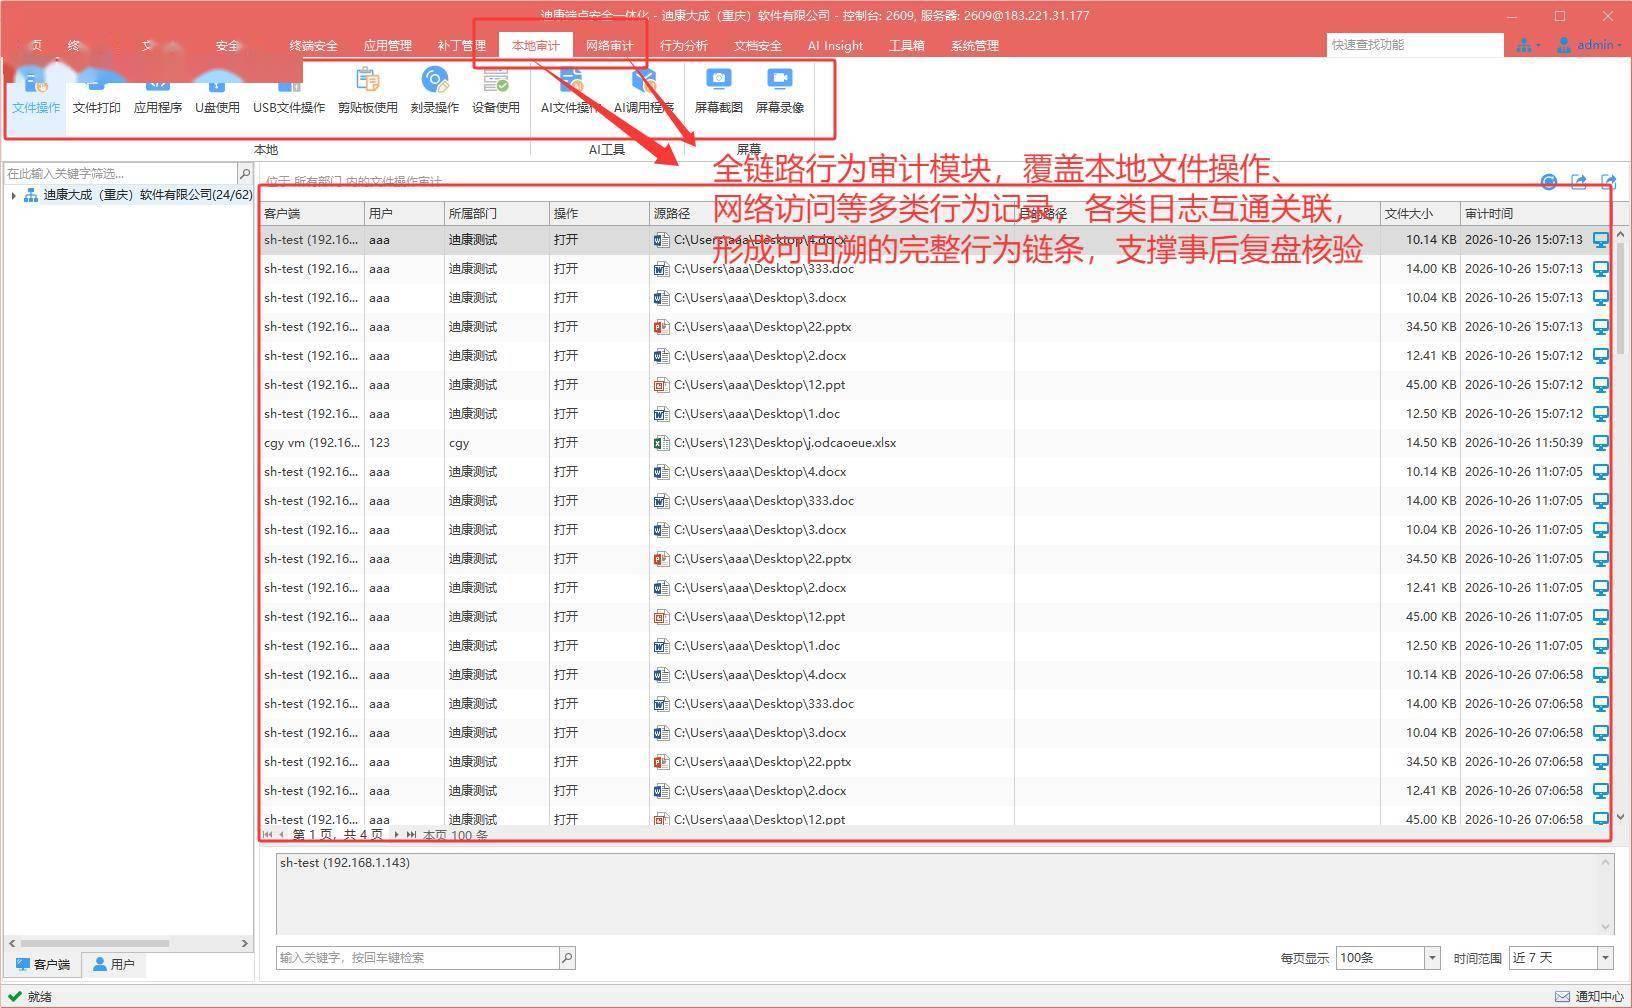
全链路行为审计,多类日志互通关联
二是文档备份。所有终端的文件备份信息集中留存,并配套外发阻断、防勒索等文档防护能力。
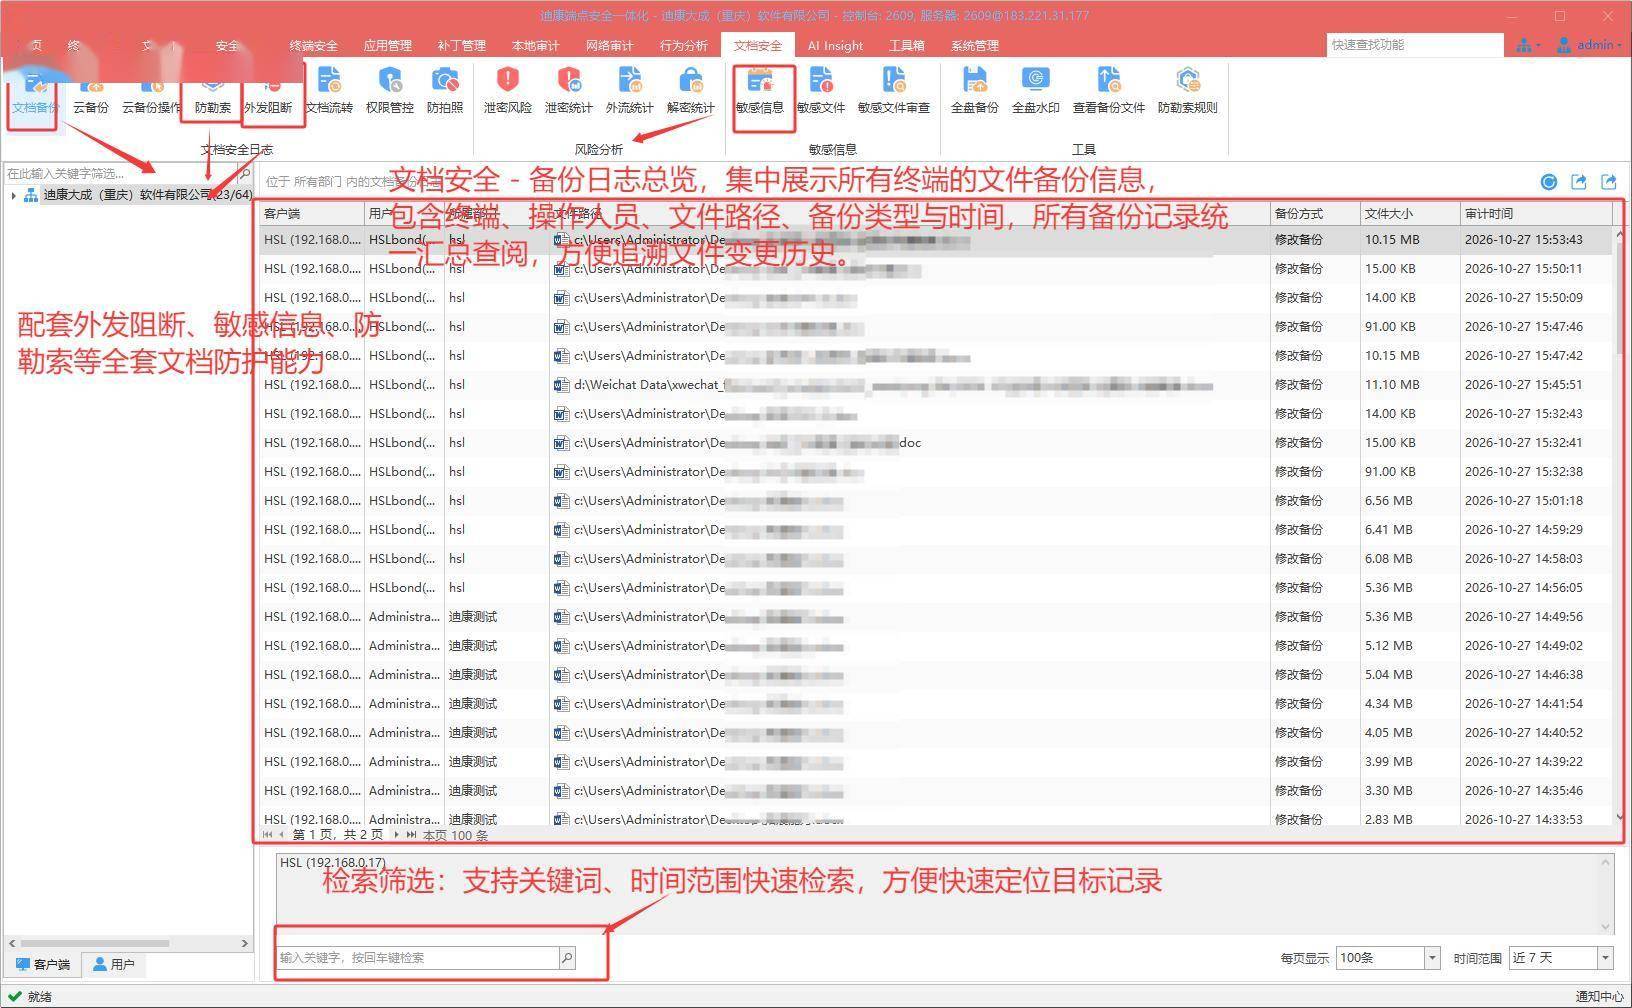
图注:文档安全-备份日志总览,统一查阅与追溯
需要说清楚:签名驱动的加载属于系统内核策略,终端平台更多是发现与告警,能不能真正拦住,取决于驱动白名单本身。
五件马上能做的事
一、狩猎这几个路径:C:\Windows🧰\System32\drivers\kvcore.sys、C:\Users\Public\kv_dbg.log,以及 ProgramData 和用户 AppData 下的 ...\Caches\syscache.dat。
二、盯住 msiexec.exe、notepad.exe 的异常子进程,看它们有没有在接收命名管道传来的数据。
三、CloudFront 域名按 SNI 或 HTTP Host 封堵,不是按 IP。
四、备份必须离线或不可变,在线备份和卷影会一起被删。
五、收紧本地管理员权限,减少可以被加载的驱动面。
当勒索信开始谈“审计报告”,说明对方要的不只是钱,还有你不报警的理由。你所在的单位,备份现在放在哪儿?
评论 (0)
登录后参与评论